Webapplicatie pentest uitvoeren

Van invoerveld tot autorisatie: wij zoeken routes binnen uw webapplicatie die uw developers niet voor ogen hadden. Alle bevindingen krijgen bewijs en een oplossing. Zo weet u zeker dat uw webapplicatie echt veilig is.

Webapplicatie pentest

Webapplicatie pentest: getest zoals een aanvaller het doet

Onze ethische hackers testen uw webapplicatie handmatig, van het inloggen tot de achterliggende API’s. Ze zoeken de fouten in autorisatie, businesslogica en configuratie die scanners niet vinden, en leveren een rapport met bewijs, herstelstappen en een hertest.

Plan een vrijblijvend gesprekDownload de Buyer’s Guide

Hertest standaard inbegrepen·Rapportage binnen 5 werkdagen·Volgens het CCV-keurmerk
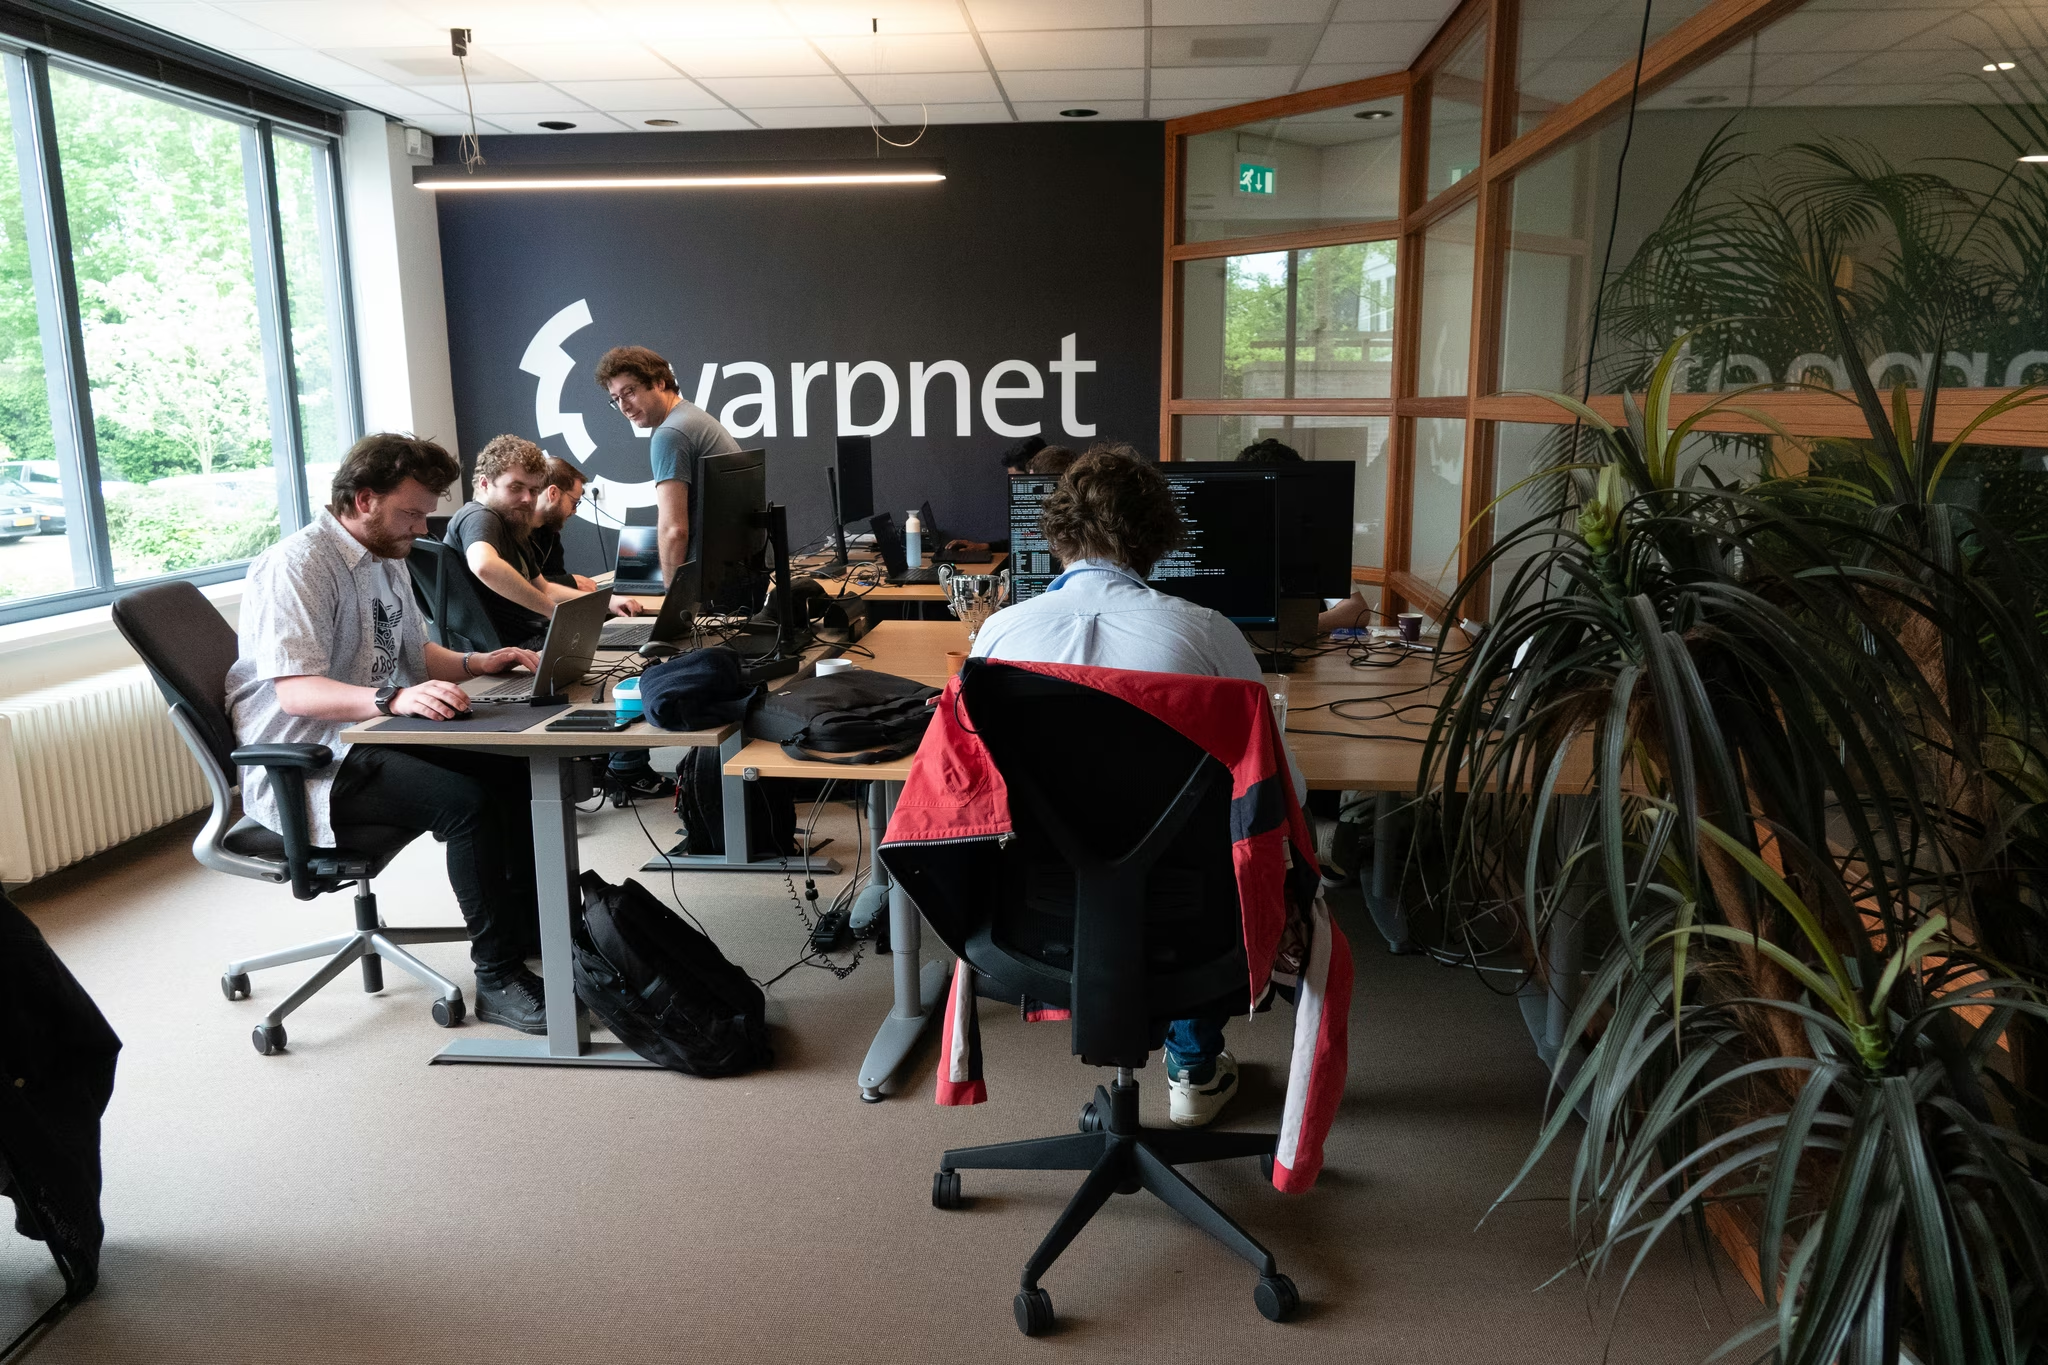
CCV-gecertificeerde pentester van Warpnet aan het werk aan een webapplicatie pentest

ENKELE VAN ONZE KLANTEN

N8nYdenticNieuw WoelwijckRijksoverheidEffectoryVentolinesPatchmanager
Warpnet webapplicatie pentest illustratie

Hoe verloopt een webapplicatie pentest van Warpnet?

Elke specialist kan risico’s vastleggen. Ze verhelpen? Dat is onze specialiteit.

  1. We werken met u samen om de omvang, doelomgeving en gewenste resultaten van de pentest te bepalen.
  1. We verzamelen gegevens over het doelwit met behulp van openbare bronnen (dit staat bekend als OSINT).
  1. We scannen op recente en actuele kwetsbaarheden door middel van
    AI-scanners en handmatig onderzoek.
  1. Onze ethische hackers exploiteren de kwetsbaarheden, waardoor ze toegang krijgen tot systemen en data.
  1. U ontvangt een gedetailleerd rapport waarin we alle kwetsbaarheden samen met vervolgstappen toelichten.

Hoe Warpnet een stap verder gaat

  1. We ondersteunen u bij het verhelpen van de risico’s die tijdens de test zijn vastgesteld door technisch inzicht en advies te bieden.
  1. Nadat de aanbevelingen zijn toegepast voeren we een hertest uit, wat
    zekerheid biedt dat de kwetsbaarheden echt zijn verholpen.
35+
Gedreven specialisten
750+
Tevreden klanten
5.000+
Uitgevoerde opdrachten
100.000+
Ontdekte kwetsbaarheden

Waarom Warpnet voor uw webapplicatie pentest?

KenmerkWarpnetAndere partijen
AanpakHandmatig getest, met AI-tooling als versnellerAutomatische scans, exploitpogingen
Rollen & rechtenGetest met meerdere rollen op ongewenste toegangAlleen de standaard gebruikersrol
BusinesslogicaBestel-, betaal- en aanmeldprocessen getest op misbruikNiet te vinden met een scanner
API’sAchterliggende API’s en koppelingen meegenomenAlleen wat in de browser zichtbaar is
BewijsvoeringScreenshots, requests en werkende aanvalsscenario’sOutput van automatische scanners
RapportageManagementsamenvatting en developerrapportTechnisch rapport zonder context
HertestenInbegrepen, zodat u zeker weet dat fixes werkenNiet inbegrepen of tegen meerprijs

Keurmerken & methodieken

CCVOSCPOSSTMMPTESOWASPMIAUW
Pentest types voor omgevingen zoals:

Webapplicatie pentest

  • Realistische aanvalsscenario’s die kwetsbaarheden uit de OWASP Top 10, CWE en SANS Top 25 blootleggen
  • Fixes snel gevalideerd met heldere PoC’s voor developers en een hertest
  • Auditklaar voor ISO 27001, SOC 2, PCI DSS, DigiD en BIO; uitgevoerd conform NIST SP 800-115

Mobiele applicatie pentest

  • iOS- en Android-apps getest op onveilige opslag, misbruik van API’s en fouten in de app-logica
  • Concrete herstelstappen waarmee u gevoelige gebruikersdata beter beschermt
  • Aansluitend op de OWASP Mobile Top 10, PTES, CVSS en de AVG

API pentest

  • Shadow- en zombie-API’s in kaart gebracht om datalekken en onbevoegde toegang te voorkomen
  • Geauthenticeerde, handmatige tests van REST-, SOAP- en GraphQL-API’s en backend-koppelingen
  • Aansluitend op de OWASP API Security Top 10, PCI DSS, SOC 2 en de AVG

Cloud pentest

  • AWS-, Azure- en GCP-omgevingen getoetst op misconfiguraties, privilege escalation en blootgestelde services
  • Stapsgewijs herstelplan voor een aantoonbaar veilige cloudomgeving
  • Aansluitend op de OWASP Kubernetes Top 10, CIS Benchmarks, NIST, ISO 27001, SOC 2 en PCI DSS

Netwerk pentest

  • On-premises en hybride netwerken getest op misconfiguraties, lateral movement en privilege escalation
  • Risicogeprioriteerde aanbevelingen waarmee IT- en securityteams direct aan de slag kunnen
  • Standaarden: NIST SP 800-115, PTES, CIS Controls, ISO 27001 en BIO

AI- & LLM-pentest

  • Zwakke plekken in AI-toepassingen, chatbots en LLM-pipelines blootgelegd
  • Getest op o.a. prompt injection, modelmanipulatie, datalekken en meertraps exploitketens
  • Threat modeling en concreet hersteladvies, aansluitend op ISO/IEC 42001, de EU AI Act, SOC 2 en de AVG

Pentest services voor branches zoals:

Fintech

  • Klantportalen en betaalflows getest op manipulatie van transacties en fouten in de businesslogica
  • Concrete fixes en aantoonbare naleving van PCI DSS, ISO 27001, SOC 2 en DORA
  • Standaarden: OWASP, PTES, CVSS

Zorg

  • Patiëntportalen en zorgapplicaties getest op toegang tot dossiers van andere patiënten (IDOR)
  • Verborgen blootstelling van medische gegevens opsporen en aantoonbaar voldoen aan NEN 7510 en de AVG
  • Standaarden: OWASP, PTES, NIST, CVSS

E-commerce & Retail

  • Webshops en checkouts getest op prijsmanipulatie, misbruik van kortingscodes en BOLA/IDOR-risico’s
  • Developers ondersteunen met begeleide remediatie en naleving van PCI DSS, ISO 27001 en SOC 2
  • Standaarden: OWASP, PTES, CVSS

SaaS & Technologie

  • Platformen met meerdere klanten getest op datalekken tussen klanten en zwakke plekken in rollen en rechten
  • Pentests per release of op vaste momenten in uw ontwikkelcyclus, aantoonbaar conform ISO 27001 en SOC 2
  • Standaarden: OWASP, PTES, CVSS, NIST SP 800-115

Gekoppeld aan wetten en normen zoals:

AVGISO 27001PCI DSSDigiDBIODORANIS2NEN 7510

Succesverhaal: Patchmanager

Developers van oplossingen voor kabel- en assetbeheer
2024

Start van de samenwerking

3

Black box pentests als startpunt

24/7

Bewaking door het Warpnet SOC

De uitdaging

Midden in het traject naar ISO 27001-certificering wilde Patchmanager de digitale weerbaarheid van zowel het interne netwerk van de organisatie als het product structureel versterken — met regelmatige, diepgaande pentests als basis.
De aanpak

De samenwerking startte met drie black box pentests en groeide met het vertrouwen door naar grey box en white box. Bij de white box test kreeg Warpnet volledige toegang tot architectuur, broncode en accounts om risico’s op te sporen.
De uitkomst

Elke test leverde een helder, risicogericht rapport waarmee Patchmanager direct aan de slag kon. De samenwerking groeide uit tot de 24/7 SOC-dienstverlening met continuous monitoring, respons en volledig herstel van risico’s en incidenten.
“Wij zijn heel erg blij met de samenwerking met Warpnet. Het team heeft diepgaande expertise en kijkt echt hoe ze ons kunnen helpen. Ze communiceren goed, zijn flexibel en doen altijd meer dan ze zouden moeten doen.”
Jerry SeagerJerry Seager
CTO, Patchmanager

Vertrouwd door 750+ CTO’s en CISO’s

Marco Vellinga

Spindle

“Het team was zeer behulpzaam en voldeed aan elke deadline. Ze gingen verder dan verwacht door de omvang van de test uit te breiden om onverwachte problemen aan te pakken—ondanks dat ze daartoe niet verplicht waren. Een echt betrouwbaar en prettig team om mee samen te werken.”

Erik Rademaker

Envitron

“Warpnet is heel serieus te werk gegaan en ze hebben alle registers opengetrokken om de test zo realistisch mogelijk te maken. Via observatie zijn ze erachter gekomen hoe ze op een alternatieve manier ons pand konden betreden. Bij deze actie is het ze gelukt om een afluisterapparaat in het netwerk te plaatsen.

Jasper Zondervan

Nieuw Woelwijck

“De pentest van Warpnet leverde ons een duidelijk beeld van de knelpunten in onze beveiliging, zodat we die verder kunnen verbeteren. De punten met hoog risico hebben we direct in de week die volgde opgelost. Zo weten we dat onze bewoners en medewerkers veilig kunnen leven en werken én dat we voldoen aan de NEN 7510.”

Noud Huisman

Enshore

“Zonder Warpnet zouden we naar schatting minstens twee extra medewerkers nodig hebben, en dat zou dan alleen personeel zijn dat kan vaststellen wat er moet worden opgelost – nog zonder dat ze zich bezighouden met het daadwerkelijk verhelpen van problemen.”

Certificeringen & accreditaties

Contact opnemen

U hoort binnen een werkdag van een van onze experts.

Het team van Warpnet

Contactformulier

Naam(Vereist)

Veelgestelde vragen

Webapplicatie pentest FAQs

Is een hertest inbegrepen?

Ja. Nadat uw developers de aanbevelingen hebben doorgevoerd, voeren wij op verzoek een hertest uit om te bevestigen dat de kwetsbaarheden daadwerkelijk zijn verholpen. Zo eindigt het proces niet bij een rapport, maar bij aantoonbare zekerheid.

Hoe lang duurt een webapplicatie pentest?

Gemiddeld drie tot tien werkdagen, afhankelijk van het aantal pagina’s, gebruikersrollen en gekoppelde API’s. De rapportage ontvangt u binnen vijf werkdagen na afronding van de test. Tijdens de intake krijgt u een concrete planning, zodat u weet wanneer uw team met de bevindingen aan de slag kan.

Black box, grey box of white box: wat past bij ons?

Bij een black box test weten we vooraf niets en benaderen we de applicatie als een externe aanvaller. Bij grey box krijgen we testaccounts en documentatie, waardoor we dieper kunnen testen op autorisatie en businesslogica. Bij white box hebben we ook toegang tot broncode en architectuur. Voor de meeste webapplicaties adviseren we grey box: de beste balans tussen realisme en diepgang. Tijdens de intake bespreken we wat past bij uw doel.

Wat kost een webapplicatie pentest van Warpnet?

Na een vrijblijvende intake ontvangt u een prijsopgave, en dat is de prijs die u betaalt. De prijs hangt af van de omvang van de applicatie: het aantal pagina’s of endpoints, gebruikersrollen en gekoppelde API’s. Rapportage, toelichting en hertest zijn standaard inbegrepen. Hieronder vindt u algemene prijsindicaties voor een eenmalige pentest en Pentesting as a Service (doorlopende pentesting).

Eenmalige pentest: v.a. €3.200
Pentesting as a Service: v.a. €1.250 per maand

Pakketten & prijzen

Wat wordt er getest bij een webapplicatie pentest?

Onder meer de OWASP Top 10, zoals injectie, gebrekkige toegangscontrole, fouten in versleuteling en misconfiguraties. Daarnaast het inloggen en sessiebeheer, autorisatie tussen gebruikersrollen, businesslogica, bestandsuploads, gekoppelde API’s en de configuratie van webserver en TLS. Waar relevant testen we met meerdere rollen, zodat we ongewenste toegang tot gegevens van andere gebruikers opsporen.

Wat is het verschil tussen een vulnerability scan en een pentest?

Een vulnerability scan is geautomatiseerd en breed: hij signaleert bekende kwetsbaarheden, maar kent uw applicatie niet. Een pentest van Warpnet is handmatig en diep: onze specialisten valideren bevindingen, combineren ze tot realistische aanvalsketens en toetsen ook de businesslogica van uw applicatie. Precies de risico’s die scanners missen.